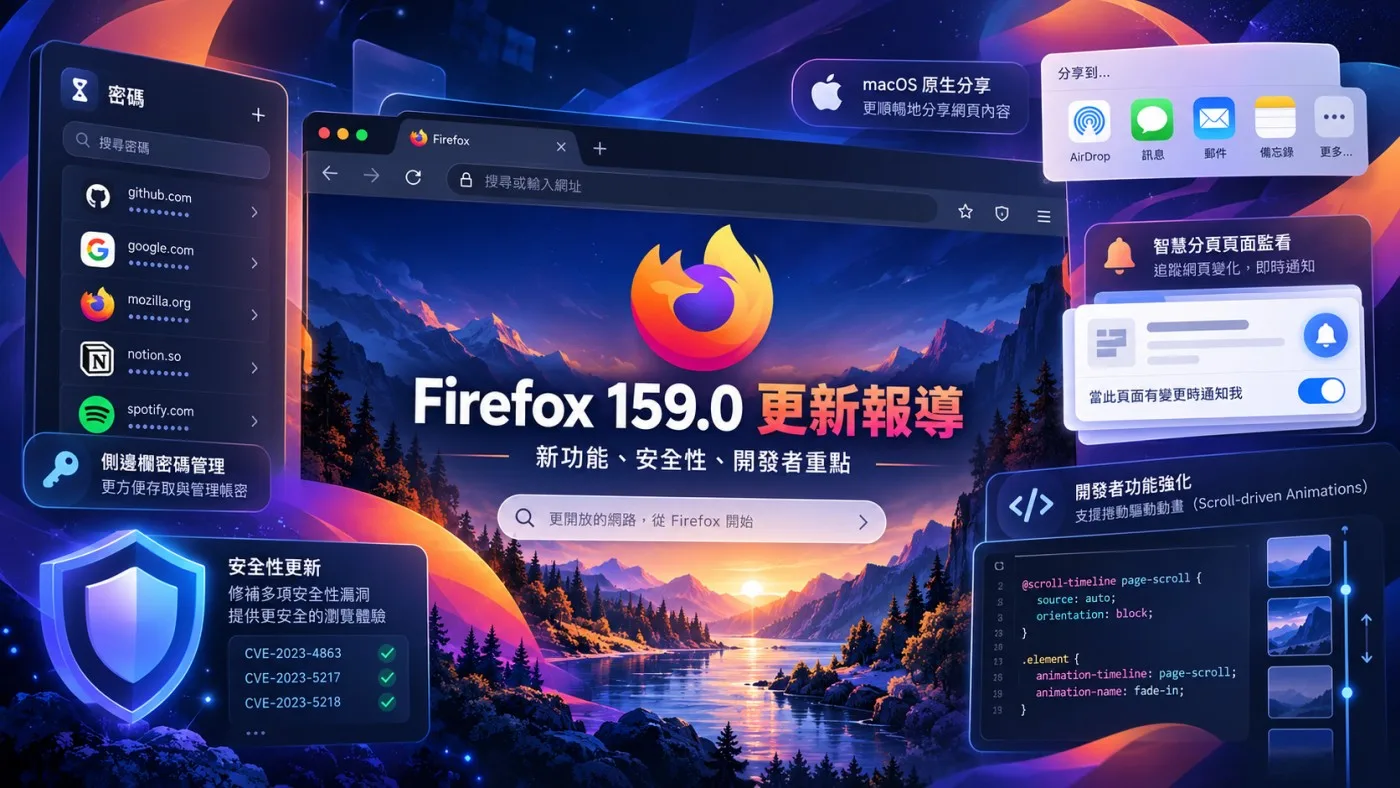
看完前二天的 Firefox 廣告,我們來看新版 Firefox,Mozilla 於日前將 Firefox 159.0, 推上 Release 通道,這一版的重點放在 macOS 原生分享、側邊欄密碼管理,以及 Smart Window 新增的網頁監看功能。對網頁開發者而言,CSS 捲動驅動動畫(scroll-driven animations)正式落地是本版最值得注意的平台變化。順便也參考一下 Mozilla Foundation Security Advisory 2026-118 安全公告與升級建議。
前一版為 Firefox 158.0。Firefox 已不再支援 Windows 8.1 以下及 macOS 10.14 以下的系統,這些平台的使用者請改用 Firefox ESR。
新功能
本版有三項使用者端的新功能,其中 Smart Window 的網頁監看採漸進式推出,並非所有人立即可見。
macOS 改用系統原生分享面板
在 macOS 上分享網頁時,Firefox 159 改為呼叫系統內建的分享選單,可預覽頁面並列出最近聯絡人、AirDrop、訊息等應用程式。一次選取多個分頁後也可同時分享。
側邊欄預設提供已儲存密碼
已儲存的密碼現在直接出現在側邊欄,不必先手動加入「密碼」工具。對經常切換帳號的使用者而言,查找與填入密碼的步驟減少了一層。
Smart Window 新增網頁監看
Smart Window 可監看特定頁面的變化,例如降價或補貨。在對話中輸入 /watch 即可建立監看,當條件符合時 Firefox 會送出桌面通知。監看項目可從工具列的 Tasks 按鈕或 about:smartwindowtasks 頁面管理。Mozilla 註明此功能為漸進式推出(progressive roll out),部分使用者會先於其他人看到。
行為變更
本版有四項行為變更,其中快速鍵調整與 AI 摘要的資料傳送方式會直接影響日常使用。
macOS 預設瀏覽器登入流程
透過預設瀏覽器登入的應用程式(官方以 ChatGPT 為例),在 Firefox 為預設瀏覽器時,登入頁面會改在 Firefox 開啟,不再被導向 Safari。
AI 聊天機器人摘要改傳網址
AI 聊天機器人側邊欄的「摘要本頁」選項,現在傳送的是頁面網址而非頁面文字。Mozilla 說明此舉是為避免長頁面因文字長度限制而被截斷,只得到部分摘要。從資安角度看,這代表瀏覽的網址本身會送至第三方聊天機器人供應商,有敏感網址(例如含 token 的連結)的使用者應留意。
快速鍵調整
開啟中的分頁可用快速鍵搜尋,Windows 與 Linux 為 Ctrl+Shift+A,macOS 為 Cmd+Shift+A。原本的「擴充套件與佈景主題」快速鍵改為 Windows 與 Linux Ctrl+Shift+F、macOS Cmd+Shift+E。所有快速鍵可在 about:keyboard 自訂。
更多文字系統的網址直接顯示原文
爪哇文、峇里文、加拿大原住民音節文字與 N’Ko 文字的網址,現在以原文顯示,不再以 xn-- 開頭的 Punycode 編碼呈現。
問題修正
官方列出 11 項功能修正,其中兩項與記憶體耗用有關,另一項解決 HTTP/3 連線失敗時未正確退回 HTTP/2 的問題。
- 檔案上傳對話框會記住上次上傳的資料夾,不再錯誤開啟上次儲存的資料夾(例如 Downloads)。
- Zoom 網頁版等網站在最小化視窗中長時間開啟時,記憶體快速增長的問題已修正。
- Windows 啟用 NVIDIA RTX Video HDR 時部分影片顯示異常已修正。
- 從已登入 Google 帳號的 Chrome 設定檔匯入書籤失敗的問題已修正。
- macOS 上 Apple Writing Tools 的「取代」按鈕在 Gmail 等網站誤插入剪貼簿內容的問題已修正。
- 網頁中長下拉選單末端選項在捲動前顯示為空白的問題已修正。
- Slack 等網站在拒絕 HTTP/3 請求時,Firefox 未退回 HTTP/2 而直接載入失敗的問題已修正。
- Linux 搭配 AMD 顯示晶片瀏覽 ChatGPT 等網站的地圖或地點結果時記憶體過量使用已修正。
- macOS 網頁遊戲中快速按下遊戲手把按鈕偶爾被忽略的問題已修正。
- Linux Wayland 環境下點擊分頁時偶爾分離成新視窗的問題已修正。
- 作業系統關閉動畫效果時,Windows 與 Linux 的選單與面板仍有淡入動畫的問題已修正。
安全性更新
隨 Firefox 159 發布的安全公告 MFSA 2026-118 整體影響等級為 high,共修補 167 個 CVE,數量遠高於過往單一版本。原因在於 Mozilla 已改變公告方式,不再把內部發現的記憶體安全漏洞合併為單一 CVE,而是逐一發布。因此 CVE 數量暴增並不代表風險等級同步升高,但確實表示本版修補範圍很廣。
| 影響等級 | CVE 數量 |
|---|---|
| Critical | 0 |
| High | 108 |
| Moderate | 52 |
| Low | 7 |
值得注意的幾個類型。High 等級漏洞以 use-after-free 佔多數,分布於 DOM、Layout、JavaScript 引擎(含 JIT 與 GC)、WebRTC、SVG、XML 與 Networking 等元件。另有多項 sandbox escape(CVE-2026-117861、117864、117868)、同源政策繞過(CVE-2026-117860、117912、117928)與 JIT 錯誤編譯(CVE-2026-117890)。Moderate 等級中亦有多項 sandbox escape,分布在 Graphics、WebRender、Print Preview、XPCOM 等元件。
另一個觀察重點是通報來源。公告中由 OpenAI Codex Security(kylebot)通報的 high 等級漏洞有 34 項,另有 7 項由 OpenAI 的 Amy Burnett 通報,合計約佔 high 等級的四成。AI 輔助的漏洞挖掘在瀏覽器這類大型 C++ 程式碼基礎上的產出,從這份公告可見一斑。
同日 Mozilla 也發布了 ESR 版本的對應公告 MFSA 2026-119(Firefox ESR 115.44)與 MFSA 2026-120(Firefox ESR 153.6),企業環境使用 ESR 者應一併更新。公告中未標示任何漏洞已遭實際利用(in the wild),但 use-after-free 與 sandbox escape 類型歷來是攻擊鏈的常用組件,仍建議儘速升級。
開發者與 Web 平台
對前端開發者而言,捲動驅動動畫正式支援是本版最大的平台變化,Firefox 補上了與 Chrome、Safari 之間的一段差距。
捲動驅動動畫(scroll-driven animations)。 CSS 動畫與 Web Animations API 動畫現在可以隨容器捲動位置或元素進入可視範圍的程度推進。新增 animation-timeline、scroll-timeline、view-timeline、animation-range 四個 CSS 屬性,以及 ScrollTimeline 與 ViewTimeline 兩個介面。詳細說明見 MDN 的 scroll-driven animations 指南。
作用域自訂元素註冊表(scoped custom element registries)。 透過 CustomElementRegistry() 建構子建立的註冊表與全域的 window.customElements 分開,同一頁面上可以共存使用相同標籤名稱的自訂元件。對微前端架構或多組件庫並存的專案有實際幫助。
WebGL 擴充。 相容裝置上 WebGL 新增 EXT_clip_control 與 EXT_texture_mirror_clamp_to_edge,WebGL 2 新增 EXT_texture_norm16。
Sanitizer API 改為解析時過濾。 Sanitizer API 現在在 HTML 解析過程中即進行過濾,而非解析完成後再處理。實際差異在於被過濾掉的元素不會再觸發其自訂元素建構子,這堵住了一個先前可能被利用的執行路徑。
Web Console 允許重新宣告。 開發者工具的 Web Console 現在允許重複宣告 let、const 與 class 變數,修改片段後重新執行不會再出現 redeclaration 錯誤。
完整的開發者變更清單見 MDN Firefox 159 for developers)。
企業版與升級建議
企業管理者應於本週內完成 Firefox 159 或對應 ESR 版本的派送,主要考量是本版修補的 108 項 high 等級漏洞。
企業相關變更請參閱 Firefox Enterprise 159.0 更新說明,政策變更請參閱 Firefox admin docs changelog。
升級時建議注意以下幾點。
- 使用 ESR 通道的環境,請對應更新至 ESR 115.44 或 ESR 153.6,兩者的安全公告與 159 同日發布。
- 若組織有管制 AI 功能的政策,請留意 AI 聊天機器人側邊欄的「摘要本頁」現在會把頁面網址送往第三方供應商,必要時透過企業政策停用該功能。
- Smart Window 的網頁監看為漸進式推出,使用者回報功能不一致時屬正常現象,不必視為派送失敗。
- 快速鍵
Ctrl+Shift+A與Ctrl+Shift+F的用途已互換,內部教育訓練文件若有提及應同步更新。 - 已儲存密碼現在預設出現在側邊欄,若組織規範禁止在瀏覽器儲存密碼,應確認既有政策(例如
OfferToSaveLogins)仍正確套用。